Domain mobile-network24.de kaufen?
Wir ziehen mit dem Projekt
mobile-network24.de um.
Sind Sie am Kauf der Domain
mobile-network24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mobile-network24.de kaufen?
Schreiben mir Phishing-Nummern SMS?
Ja, Phishing-Nummern können Ihnen SMS senden. Phishing ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter oder Kreditkartendaten zu stehlen. Wenn Sie verdächtige SMS-Nachrichten erhalten, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Informationen preisgeben. **
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **


Ähnliche Suchbegriffe für Phishing-Schutz
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
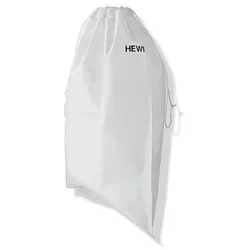
Hewi Schutz- und Aufbewahrungsbeutel 950.51.013 für mobile KlappsitzeHewi Schutz- und Aufbewahrungsbeutel 950.51.013zur Aufbewahrung der mobilen Sitze 950.51.4...aus weißer KunststofffolieFleecekaschierung auf der Innenseite zum Schutz der Sitzoberflächen780 mm hoch580 mm breitreißfestmit Kordelzug zum Verschließen43,76 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter

-
Haben Sie eine Phishing-SMS erhalten?
Als KI-Modell kann ich keine persönlichen Erfahrungen machen. Phishing-SMS sind jedoch eine gängige Methode, um persönliche Informationen zu stehlen. Wenn Sie eine verdächtige SMS erhalten haben, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Daten preisgeben. **
-
Was ist eine SMS-Phishing-Falle?
Eine SMS-Phishing-Falle ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern über gefälschte SMS-Nachrichten zu stehlen. Die SMS-Nachrichten sehen oft aus wie legitime Benachrichtigungen von Banken, Online-Shops oder anderen vertrauenswürdigen Unternehmen und enthalten Links oder Anweisungen, die den Empfänger dazu verleiten sollen, seine sensiblen Daten preiszugeben. Es ist wichtig, solche Nachrichten zu ignorieren und niemals persönliche Informationen über SMS weiterzugeben. **
-
Bist du auf eine Phishing-SMS hereingefallen?
Als KI habe ich keine persönlichen Erfahrungen oder Emotionen, daher kann ich nicht auf Phishing-SMS hereinfallen. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. Wenn du Fragen zum Thema Phishing hast, stehe ich gerne zur Verfügung. **
-
Was soll ich bei SMS-Phishing machen?
Wenn du eine verdächtige SMS erhältst, die dich dazu auffordert, persönliche Informationen preiszugeben oder auf einen Link zu klicken, solltest du nicht darauf reagieren. Lösche die Nachricht am besten sofort und melde sie bei deinem Mobilfunkanbieter oder der Polizei. Achte auch darauf, keine sensiblen Informationen über SMS zu teilen und sei vorsichtig beim Öffnen von Links in Nachrichten, insbesondere von unbekannten Absendern. **


Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
Habe aus Versehen einen SMS-Phishing-Link angeklickt.
Wenn du aus Versehen einen SMS-Phishing-Link angeklickt hast, solltest du sofort alle persönlichen Informationen und Passwörter ändern, die mit dem betroffenen Konto oder Gerät verbunden sind. Überprüfe auch deine Bankkonten und Kreditkartenabrechnungen auf verdächtige Aktivitäten und informiere deine Bank über den Vorfall. Zusätzlich solltest du eine Antiviren-Software auf deinem Gerät installieren und regelmäßig Updates durchführen, um dich vor weiteren Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tamaki, Jillian: RoamingRoaming , Spring Break, 2009: Five days, three friends, and one big city. Roaming marks a triumphant return to the graphic novel and a deft foray into new adult fiction for Caldecott Medal authors Jillian Tamaki and Mariko Tamaki. Over the course of a much-anticipated trip to New York, an unexpected fling blossoms between casual acquaintances and throws a long-term friendship off-balance. Emotional tensions vibrate wildly against the resplendently illustrated backdrop of the city, capturing a spontaneous queer romance in all of its fledgling glory. Slick attention to the details of a bustling, intimidating metropolis are softened with a palette of muted pastels, as though seen through the eyes of first-time travelers. The awe, wonder, and occasional stumble along the way come to life with stunning accuracy. Roaming is the third collaboration from the critically acclaimed team behind Skim and Governor General's Literary Award winner This One Summer . Moody, atmospheric, and teeming with life, the magic of this comics duo leaks through the pages with lush and exquisite pen work. The Tamakis' singular, elegant vision of an urban paradise slowly revealing its imperfections to the tune of its visitors' rhythms is a masterpiece-a future classic for generations to come. , > , Erscheinungsjahr: 20230912, Produktform: Kartoniert, Autoren: Tamaki, Jillian~Tamaki, Mariko, Seitenzahl/Blattzahl: 433, Abbildungen: Full-color illustrations throughout, Themenüberschrift: COMICS & GRAPHIC NOVELS / Literary, Fachschema: Comic / Graphic Novel~Graphic Novel~Englische Bücher / Comic, Cartoon, Humor~Comic, Fachkategorie: Comics und Graphic Novels im amerikanischen / britischen Stil~Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur, Imprint-Titels: Drawn and Quarterly, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Europäische Graphic Novels, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Macmillan USA, Verlag: Macmillan USA, Länge: 203, Breite: 162, Höhe: 37, Gewicht: 908, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,27,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schreiben mir Phishing-Nummern SMS?
Ja, Phishing-Nummern können Ihnen SMS senden. Phishing ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter oder Kreditkartendaten zu stehlen. Wenn Sie verdächtige SMS-Nachrichten erhalten, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Informationen preisgeben. **
-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Haben Sie eine Phishing-SMS erhalten?
Als KI-Modell kann ich keine persönlichen Erfahrungen machen. Phishing-SMS sind jedoch eine gängige Methode, um persönliche Informationen zu stehlen. Wenn Sie eine verdächtige SMS erhalten haben, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Daten preisgeben. **
-
Was ist eine SMS-Phishing-Falle?
Eine SMS-Phishing-Falle ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern über gefälschte SMS-Nachrichten zu stehlen. Die SMS-Nachrichten sehen oft aus wie legitime Benachrichtigungen von Banken, Online-Shops oder anderen vertrauenswürdigen Unternehmen und enthalten Links oder Anweisungen, die den Empfänger dazu verleiten sollen, seine sensiblen Daten preiszugeben. Es ist wichtig, solche Nachrichten zu ignorieren und niemals persönliche Informationen über SMS weiterzugeben. **
Ähnliche Suchbegriffe für Phishing-Schutz
-
Hewi Schutz- und Aufbewahrungsbeutel 950.51.013 für mobile KlappsitzeHewi Schutz- und Aufbewahrungsbeutel 950.51.013zur Aufbewahrung der mobilen Sitze 950.51.4...aus weißer KunststofffolieFleecekaschierung auf der Innenseite zum Schutz der Sitzoberflächen780 mm hoch580 mm breitreißfestmit Kordelzug zum Verschließen43,76 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bist du auf eine Phishing-SMS hereingefallen?
Als KI habe ich keine persönlichen Erfahrungen oder Emotionen, daher kann ich nicht auf Phishing-SMS hereinfallen. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. Wenn du Fragen zum Thema Phishing hast, stehe ich gerne zur Verfügung. **
-
Was soll ich bei SMS-Phishing machen?
Wenn du eine verdächtige SMS erhältst, die dich dazu auffordert, persönliche Informationen preiszugeben oder auf einen Link zu klicken, solltest du nicht darauf reagieren. Lösche die Nachricht am besten sofort und melde sie bei deinem Mobilfunkanbieter oder der Polizei. Achte auch darauf, keine sensiblen Informationen über SMS zu teilen und sei vorsichtig beim Öffnen von Links in Nachrichten, insbesondere von unbekannten Absendern. **
-
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
-
Habe aus Versehen einen SMS-Phishing-Link angeklickt.
Wenn du aus Versehen einen SMS-Phishing-Link angeklickt hast, solltest du sofort alle persönlichen Informationen und Passwörter ändern, die mit dem betroffenen Konto oder Gerät verbunden sind. Überprüfe auch deine Bankkonten und Kreditkartenabrechnungen auf verdächtige Aktivitäten und informiere deine Bank über den Vorfall. Zusätzlich solltest du eine Antiviren-Software auf deinem Gerät installieren und regelmäßig Updates durchführen, um dich vor weiteren Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.